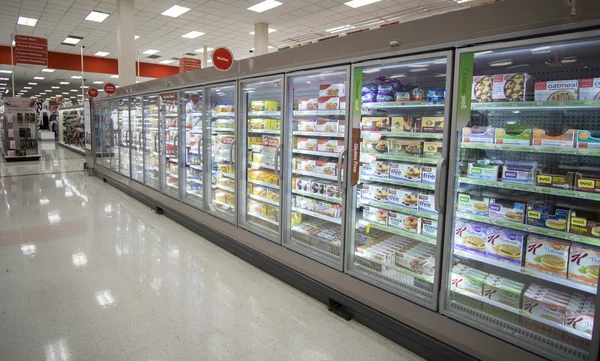
Imagine chegar ao supermercado pela manhã e encontrar freezers aquecidos, câmaras frias fora de controle e toneladas de alimentos que precisam ir para o lixo. Foi exatamente isso que aconteceu na França na madrugada de 12 de outubro de 2026. Mas, afinal, como um ataque hacker consegue “esquentar” uma geladeira?
O episódio mostra, de forma muito concreta, que a cibersegurança deixou de ser um assunto restrito a dados e computadores. Hoje, um comando digital malicioso pode gerar prejuízo físico, financeiro e operacional em questão de horas.
Vamos entender?
O que aconteceu nos supermercados franceses
Invasores alteraram remotamente os sistemas de refrigeração de centenas de supermercados franceses. Na terça-feira (13), o ministro das Finanças da França, Roland Lescure, informou ao Parlamento que cerca de 700 dos 10 mil supermercados do país foram atingidos, segundo a Exame. O ministro classificou o episódio como um alerta para todos, de acordo com a CNN Brasil.
Grandes redes foram afetadas: o Groupement Mousquetaires relatou problemas em 300 lojas Intermarché e Netto, a Coopérative U e o Carrefour em cerca de 80 lojas cada, e o Monoprix em aproximadamente 30. Em uma única unidade Intermarché, o proprietário estimou em 21 mil euros o valor dos alimentos descartados. O prejuízo total ainda não foi fechado, mas pode chegar a dezenas de milhões de euros.
O Ministério Público de Paris abriu uma investigação criminal, e a ANSSI, agência nacional de segurança cibernética da França, foi acionada. Até o momento, não há identificação pública dos autores, pedido de resgate ou confirmação de roubo de dados.
Não eram “geladeiras”: eram sistemas ciberfísicos
Apesar das manchetes, o alvo dos invasores não foram geladeiras domésticas. Foram os controladores que supervisionam a refrigeração comercial: equipamentos que monitoram temperaturas, emitem alertas e permitem que técnicos ajustem a operação à distância.
Esse acesso remoto reduz visitas técnicas e agiliza a manutenção. Porém, quando o controlador fica exposto à internet sem as proteções adequadas, a mesma conveniência vira uma porta aberta. Antes do ataque, mais de 1.700 sistemas com o software afetado da fabricante dinamarquesa Danfoss estavam expostos na internet na França, segundo o pesquisador de segurança Félix Aimé, citado pela CNN Brasil.
Como os freezers esquentaram?
De acordo com relatos reunidos pelo jornal Le Monde, os invasores acionaram ciclos contínuos de degelo e alteraram as configurações de temperatura. O degelo é uma função normal: aquece as serpentinas por pouco tempo para evitar acúmulo de gelo. Prolongado de uma para oito horas, porém, ele faz o equipamento parar de conservar os alimentos e ainda atrasa os alertas às equipes.
O resultado foi drástico: em uma loja, uma câmara fria chegou a 50 °C, quando muitos refrigerados exigem entre 0 °C e 4 °C e ultracongelados, −18 °C ou menos.
Equipamentos antigos, riscos atuais
A Danfoss afirmou que a maioria dos equipamentos atingidos era antiga e já não recebia atualizações de software ou de segurança. Pesquisadores já haviam identificado vulnerabilidades em um modelo de controlador da marca e alertado a fabricante antes do incidente, embora não haja confirmação de que essas falhas tenham sido usadas nesta invasão. A ANSSI também alertou para comprometimentos em controladores de outros fabricantes, como Dixell e Copeland.
Ou seja: o problema não é de uma marca específica. É de um modelo de operação em que ativos físicos conectados ficam expostos, desatualizados e sem monitoramento.
Do supermercado à indústria: um alerta para toda a TO
O caso francês é um exemplo claro do que acontece quando a Tecnologia da Informação (TI) e a Tecnologia Operacional (TO) se encontram sem a devida proteção. Um controlador de refrigeração funciona com a mesma lógica de muitos ativos industriais: sensores coletam dados, um sistema toma decisões e atuadores alteram o mundo físico.
Agora, troque o freezer por uma subestação de energia, uma estação de tratamento de água, uma linha de produção farmacêutica ou o sistema de climatização de um hospital. A técnica é parecida; o impacto pode ser muito maior.
Alguns pontos do episódio merecem atenção de qualquer organização que opera sistemas ciberfísicos:
- Exposição direta à internet: equipamentos de controle acessíveis publicamente são facilmente encontrados por ferramentas de varredura.
- Ativos legados: muitos sistemas de TO têm vida útil de décadas e deixam de receber atualizações muito antes de serem substituídos.
- Manipulação silenciosa: o ataque não “desligou” nada. Ele alterou parâmetros legítimos, o que dificulta a detecção por ferramentas tradicionais.
- Impacto físico e financeiro imediato: não houve roubo de dados, mas houve perda de produtos, danos a equipamentos e risco à segurança alimentar.
No Brasil, a cadeia de frio sustenta setores como varejo, agronegócio, logística e saúde. A pergunta que fica não é “e se acontecer aqui?”, mas “quantos dos nossos ativos estão expostos neste momento?”.
Como a TI Safe ajuda a evitar um cenário como esse
Há 20 anos, a TI Safe atua na proteção de infraestruturas críticas e sistemas ciberfísicos (CPS), justamente o tipo de ambiente atingido na França. A abordagem combina pessoas, processos e tecnologia, por meio da arquitetura TI Safe ASCI e da metodologia iCPS Cybersecurity.
Visibilidade e arquitetura segura
Não é possível proteger o que não se conhece. O primeiro passo é mapear os ativos conectados, identificar quais estão expostos e redesenhar a arquitetura com segmentação adequada. Na prática, isso significa tirar controladores da internet pública e garantir que o acesso remoto passe por canais autenticados e controlados, exatamente a recomendação feita pelos especialistas após o ataque.
Proteção de borda e da rede interna
Com Segurança de Borda e Proteção de Rede Interna, é possível restringir quem fala com cada equipamento e impedir que um acesso indevido se espalhe pela rede industrial. Para ativos legados que não recebem mais atualizações, essas camadas compensam a ausência de correções.
Monitoramento contínuo e detecção de comportamentos anômalos
No caso francês, os invasores alteraram parâmetros legítimos, como o tempo de degelo. Esse tipo de ação só é percebido rapidamente com monitoramento contínuo que entende o contexto operacional: um ciclo de degelo de oito horas, de madrugada, em centenas de equipamentos, é um comportamento que deveria disparar um alerta imediato.
Plataforma Safer: inteligência e resposta em segundos
A Plataforma Safer, desenvolvida pelo TI Safe Lab, usa IA generativa e machine learning para correlacionar dados de firewalls, sensores industriais, redes e outras fontes. Segundo a TI Safe, a solução identifica a origem de incidentes em cerca de 15 segundos, gera tickets automaticamente e recomenda ações de contenção, com apoio de um SOC 24×7 conduzido por especialistas.
Pessoas, políticas e resposta a incidentes
Tecnologia sozinha não basta. Políticas de acesso remoto, gestão de fornecedores, análise de riscos e conformidade e capacitação pela Academia TI Safe preparam as equipes para agir. E ter um plano de resposta a incidentes testado faz toda a diferença entre perder alguns produtos e perder estoques inteiros. Saiba mais em Como avaliar a maturidade da resposta a incidentes em ambientes de TO.
Quais cuidados adotar a partir de agora
O ataque às geladeiras francesas não exigiu malware sofisticado nem sequestro de dados. Bastou encontrar equipamentos expostos e alterar configurações. Por isso, algumas medidas simples já reduzem muito o risco:
- Faça um inventário de todos os ativos de TO e IoT conectados, incluindo sistemas de refrigeração, climatização e automação predial.
- Verifique se algum controlador está acessível diretamente pela internet e retire-o dessa condição.
- Exija acesso remoto por canais seguros, com autenticação forte e registro de quem acessou o quê.
- Troque senhas padrão e revise credenciais de fornecedores e integradores.
- Identifique equipamentos sem suporte do fabricante e aplique controles compensatórios, como segmentação e monitoramento.
- Configure alertas para mudanças de parâmetros críticos, como temperatura e ciclos de operação.
- Tenha e teste um plano de resposta a incidentes que inclua o lado físico da operação.
Não há como fugir: a conectividade veio para ficar, e com ela os riscos. O caso francês mostra que qualquer equipamento conectado pode se tornar um alvo, e que o impacto de um ataque cibernético hoje é medido também em produtos perdidos, operações paradas e confiança abalada.
Quer saber se os ativos da sua empresa estão expostos? Fale com um especialista da TI Safe.