Ter um plano de resposta a incidentes não significa estar preparado para utilizá-lo. Em ambientes de Tecnologia Operacional (TO), essa diferença ganha outra dimensão porque uma ação tomada durante um incidente pode interferir diretamente no funcionamento de um processo industrial. Por isso, avaliar maturidade exige observar o que acontece quando o procedimento deixa o documento e passa a orientar uma decisão.
O primeiro passo é colocar a organização diante de uma situação que exija resposta. Os exercícios de mesa, conhecidos como tabletops, apresentam cenários hipotéticos às equipes para avaliar como elas interpretam o evento e conduzem a tomada de decisão. Em vez de executar um ataque, o exercício coloca os responsáveis diante de informações progressivas sobre uma ocorrência e permite observar como o plano é aplicado.
Em TO, essa avaliação precisa considerar quem conhece o processo e quem possui autoridade para interferir nele. Uma equipe de segurança pode identificar um comportamento suspeito, mas a decisão de interromper determinado equipamento pode depender das características da operação. O exercício, portanto, ajuda a revelar se as responsabilidades previstas no plano correspondem à realidade.
Um exemplo dessa dificuldade aparece no Dragos 2026 OT Cybersecurity Year in Review, publicação de 2026 da Dragos, empresa especializada em cibersegurança para ambientes industriais. Entre os casos analisados pela companhia, 30% das respostas a incidentes começaram depois de problemas operacionais que ainda não tinham uma explicação imediata. Em 82% das organizações avaliadas, também não havia critérios claros para determinar quando uma anomalia operacional deveria levar a uma investigação de cibersegurança.
O dado ajuda a estabelecer um primeiro critério de maturidade: a organização sabe reconhecer o momento em que uma anomalia deixa de ser apenas operacional e precisa ser investigada sob a perspectiva de segurança? Se essa decisão não estiver definida, a resposta pode começar tarde, mesmo quando o plano estiver formalmente aprovado.
Quando discutir não é suficiente
O tabletop permite avaliar a tomada de decisão, mas algumas questões só aparecem quando uma ação é efetivamente colocada em teste. É nesse ponto que entram as simulações.
Imagine que o cenário definido no exercício envolva uma engenharia suspeita de comprometimento. No papel, isolá-la pode parecer uma medida adequada. Durante uma simulação, porém, a equipe precisa verificar o que essa ação representa para o processo e se existem dependências que não estavam previstas.
Essa diferença é importante porque a resposta em TO não termina necessariamente com a contenção. O State of ICS/OT Security 2025, publicado pelo SANS Institute em novembro de 2025, mostrou que 21,5% das organizações participantes haviam registrado um incidente de cibersegurança no período analisado e que aproximadamente quatro em cada dez desses eventos provocaram impacto operacional. O levantamento reuniu respostas de mais de 330 profissionais envolvidos com segurança de ICS.
Assim, a simulação deve ajudar a responder uma questão que o documento, sozinho, não consegue resolver: a organização consegue executar a resposta prevista sem criar um impacto operacional maior?
O que medir depois do exercício
Depois de testar o processo, o próximo passo é analisar o que os resultados revelam. O tempo de resposta, por exemplo, mostra quanto tempo a organização leva para iniciar a tratativa após identificar uma ocorrência e permite acompanhar esse desempenho.
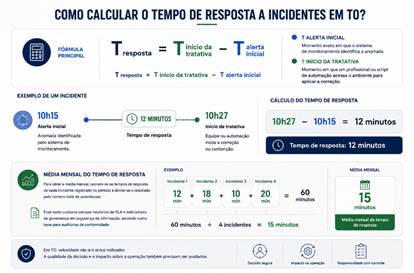
Mais do que observar a média, é importante investigar os fatores que influenciaram o resultado. Um tempo acima do esperado pode estar relacionado à identificação tardia do evento, ao acionamento da equipe responsável ou à necessidade de uma autorização antes da atuação.
Essa análise ajuda a separar um bom desempenho sustentado por um processo estruturado de um resultado pontual. Afinal, dois incidentes podem apresentar o mesmo tempo de resposta, mas exigir medidas completamente diferentes.
Como saber se a maturidade aumentou
A maturidade aumenta quando a organização consegue demonstrar que uma melhoria incorporada ao processo funciona em diferentes situações. A comparação entre exercícios ajuda a identificar se uma dificuldade foi realmente superada ou se apenas não se repetiu naquela ocasião.
Em ambientes de TO, essa análise precisa considerar as características dos sistemas avaliados. A série ISA/IEC 62443 estabelece referências para a segurança cibernética de sistemas de automação e controle industrial. Desenvolvida pelo comitê ISA99, criado em 2002, a série aborda diferentes aspectos da segurança desses ambientes, incluindo gestão de riscos e requisitos aplicáveis ao longo do ciclo de vida dos sistemas.
Para a resposta a incidentes, o NIST SP 800-61 Rev. 3, publicado em abril de 2025, orienta a integração dessa capacidade à gestão de riscos de cibersegurança. A publicação também considera a utilização dos resultados obtidos na preparação, detecção, resposta e recuperação para aprimorar a atuação da organização.
De acordo com o documento, a evolução da maturidade está em conseguir demonstrar que os aprendizados de uma situação foram incorporados ao processo e produziram uma resposta mais consistente em avaliações posteriores.
O teste de maturidade acontece antes da crise
Um plano de resposta só revela sua efetividade quando é colocado à prova. Em ambientes de TO, isso significa avaliar não apenas a capacidade de reação, mas também os efeitos que uma decisão pode produzir sobre a operação.
A pergunta, então, não é apenas se sua empresa possui um plano de resposta a incidentes. É se ela já colocou esse plano à prova e sabe quais aspectos precisam ser aprimorados.
A TI Safe pode ajudar sua organização a avaliar essa capacidade e identificar as lacunas que ainda precisam ser tratadas. Fale com os nossos especialistas.